- Proyek worse_query mengungkap potensi celah keamanan iOS, tetapi belum membuktikan adanya kampanye pencurian kripto.
- Penelitian Kaspersky dan Google menemukan malware yang mampu mengincar seed phrase, aplikasi wallet, serta data pribadi pengguna iPhone.
- Pembaruan iOS, verifikasi aplikasi, penyimpanan seed phrase offline, dan pemeriksaan transaksi menjadi perlindungan utama.
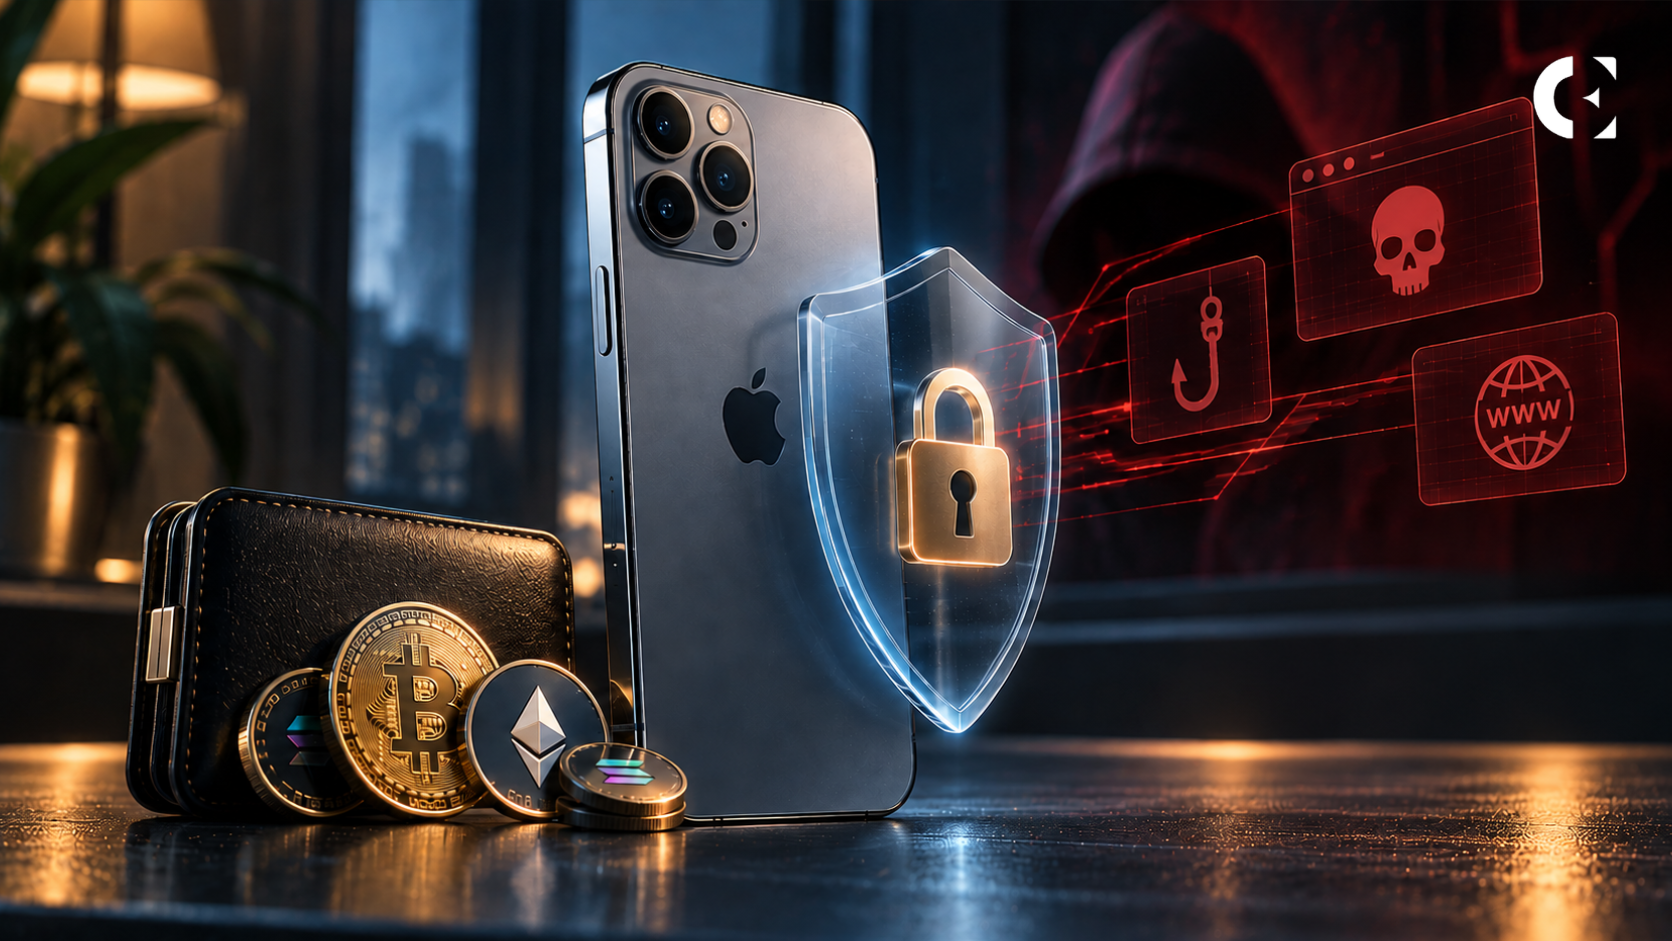
Keamanan dompet kripto di iPhone kembali menjadi perhatian setelah sebuah proyek eksploitasi iOS bernama worse_query dipublikasikan secara terbuka melalui GitHub.
Proyek tersebut mengungkap metode untuk melewati pembatasan sandbox pada sejumlah versi iOS, sehingga memunculkan kekhawatiran mengenai keamanan informasi sensitif yang tersimpan di perangkat, termasuk data yang berkaitan dengan dompet kripto.
Namun, pengembang worse_query menegaskan bahwa kode tersebut hanya merupakan proof of concept (PoC) untuk pengembang dan tidak dapat digunakan secara mandiri sebagai alat serangan.
Publikasinya bukan bukti bahwa peretas sedang menjalankan kampanye pencurian aset kripto menggunakan celah tersebut.
Meski begitu, perkembangan ini muncul setelah serangkaian penelitian keamanan sepanjang 2026 mengungkap aplikasi wallet palsu, malware pencuri seed phrase, hingga rangkaian eksploitasi iPhone yang lebih canggih.
Berbagai kasus tersebut memperlihatkan satu risiko penting bagi pemilik aset digital: penyerang tidak selalu perlu membobol blockchain untuk mencuri kripto. Mereka dapat menyerang perangkat, aplikasi, atau informasi rahasia yang digunakan untuk mengendalikan dompet.
Berikut sepuluh langkah keamanan yang perlu dipahami pengguna kripto, termasuk pengguna iPhone di Indonesia.
1. Bedakan Celah Keamanan dengan Serangan yang Sudah Terjadi
Proyek worse_query di GitHub menjelaskan adanya metode sandbox escape yang memengaruhi iOS 26.0 hingga 26.7.2 serta iOS 27.2.
Sandbox merupakan mekanisme keamanan yang membatasi akses sebuah aplikasi terhadap data atau lingkungan aplikasi lain.
Jika perlindungan tersebut berhasil dilewati, potensi akses yang dimiliki aplikasi berbahaya dapat menjadi lebih luas.
Namun, pengembang worse_query secara jelas menyatakan bahwa kode tersebut ditujukan sebagai proof of concept bagi pengembang, tidak berguna sebagai alat serangan mandiri, dan bukan jailbreak.
Artinya, keberadaan kode eksploitasi tidak otomatis membuktikan bahwa dompet kripto pengguna telah diretas.
Pengguna sebaiknya menjadikan temuan ini sebagai alasan untuk mengikuti pemberitahuan keamanan resmi, bukan mengunduh atau mencoba perangkat lunak eksploitasi dari sumber yang tidak dikenal.
2. Segera Instal Pembaruan Keamanan iOS
Menjaga iOS tetap diperbarui merupakan langkah penting untuk mengurangi risiko eksploitasi kerentanan yang telah diperbaiki.
Dalam pengumuman keamanan 28 September 2026, Apple menjelaskan bahwa iOS 26.7.1 memperbaiki kerentanan CoreGraphics yang memungkinkan eksekusi kode berbahaya ketika perangkat memproses file yang telah dimanipulasi.
Apple juga mengakui adanya laporan bahwa kerentanan tersebut kemungkinan telah dieksploitasi melalui serangan sangat canggih terhadap individu tertentu sebelum iOS 27 dirilis.
Meski demikian, Apple tidak mengaitkan kasus tersebut secara khusus dengan kampanye pencurian wallet atau aset kripto.
Pada perangkat yang berhasil dikompromikan, informasi sensitif seperti data aplikasi, email, dan kode autentikasi berpotensi menjadi sasaran, bergantung pada kemampuan serangan.
Pengguna iPhone dapat memeriksa pembaruan melalui Pengaturan > Umum > Pembaruan Perangkat Lunak, lalu menginstal versi terbaru yang tersedia untuk perangkat mereka.
Pembaruan otomatis juga sebaiknya diaktifkan.
Perlu diperhatikan bahwa rilis iOS yang lebih baru tidak otomatis berarti setiap celah yang baru dipublikasikan telah ditutup. Pengguna tetap perlu mengikuti informasi keamanan dari Apple.
3. Jangan Simpan Seed Phrase dalam Foto atau Screenshot
Menyimpan seed phrase dalam bentuk screenshot mungkin terlihat praktis, tetapi kebiasaan tersebut dapat membahayakan aset kripto.
Pada April 2026, Kaspersky menemukan varian baru malware SparkCat yang disembunyikan dalam aplikasi yang terlihat sah.
Versi iOS dari malware ini mampu memindai galeri foto untuk mencari mnemonic phrase dompet kripto berbahasa Inggris.
Peneliti menemukan dua aplikasi terinfeksi di Apple App Store dan satu di Google Play. Kode berbahaya tersebut kemudian dihapus dari platform terkait.
Temuan ini menunjukkan bahwa aplikasi yang tampak tidak berkaitan dengan kripto sekalipun dapat menjadi ancaman jika memperoleh akses terhadap foto pengguna.
Karena itu, hindari menyimpan seed phrase atau private key dalam screenshot, foto, galeri cloud, maupun lampiran pesan.
Jika terdapat indikasi kuat bahwa seed phrase telah diakses aplikasi berbahaya, buat dompet baru menggunakan perangkat yang terpercaya dan pindahkan aset yang masih tersedia.
Jangan menggunakan kembali seed phrase lama, karena pihak yang telah memperolehnya tetap dapat mengakses dompet tersebut.
4. Periksa Pengembang Sebelum Mengunduh Aplikasi Wallet
Keberadaan aplikasi di App Store bukan jaminan bahwa aplikasi tersebut benar-benar berasal dari penyedia dompet kripto resmi.
Pada April 2026, Kaspersky mengidentifikasi 26 aplikasi dompet kripto palsu yang meniru sejumlah merek terkenal, termasuk MetaMask, Ledger, Trust Wallet, Coinbase, dan TokenPocket.
Aplikasi tersebut menggunakan nama dan ikon yang menyerupai produk asli untuk mengecoh pengguna.
Beberapa bahkan menampilkan fungsi awal yang tidak berkaitan dengan kripto, seperti kalkulator atau permainan, sebelum mengarahkan pengguna ke halaman unduhan wallet palsu.
Kampanye ini terutama ditemukan di App Store wilayah Tiongkok, tempat beberapa aplikasi wallet resmi tidak tersedia.
Meski begitu, teknik penyamarannya tetap menjadi pelajaran bagi pengguna di negara lain, termasuk Indonesia.
Cara yang lebih aman adalah mengunjungi situs resmi penyedia wallet secara mandiri dan menggunakan tautan unduhan App Store yang tersedia di situs tersebut.
Periksa pula nama pengembang, ejaan aplikasi, dan identitas penerbit sebelum memasangnya.
Jangan hanya mengandalkan peringkat pencarian atau logo yang terlihat familier.
5. Tolak Profil Aplikasi dan Permintaan Seed Phrase yang Mencurigakan
Penelitian teknis Kaspersky mengenai kampanye FakeWallet menjelaskan bagaimana penyerang mengarahkan pengguna ke halaman yang meniru tampilan App Store.
Halaman tersebut kemudian membujuk korban menginstal profil pengembang atau sertifikat tertentu agar aplikasi wallet yang telah dimodifikasi dapat dipasang di luar proses distribusi App Store biasa.
Aplikasi berbahaya tersebut dirancang untuk mencegat informasi pemulihan ketika pengguna membuat atau mengimpor dompet.
Jika seed phrase berhasil diperoleh, penyerang berpotensi memulihkan wallet pada perangkat mereka sendiri dan mengakses aset korban.
Penting dipahami bahwa temuan FakeWallet ini merupakan bagian dari kampanye yang sama dengan laporan 26 aplikasi palsu sebelumnya, bukan dua insiden yang sepenuhnya terpisah.
Untuk mengurangi risiko, jangan memasang profil pengembang atau sertifikat perusahaan hanya karena sebuah situs mengklaimnya diperlukan untuk mengunduh wallet.
Tolak pula halaman yang meminta seed phrase dengan alasan verifikasi keamanan, pembaruan aplikasi, atau pemeriksaan akun.
Seed phrase hanya boleh digunakan ketika benar-benar diperlukan untuk proses pemulihan dompet melalui perangkat atau aplikasi yang telah dipastikan keasliannya.
6. Jangan Simpan Private Key atau Kode QR Cadangan di Notes
Ancaman pencurian informasi sensitif tidak hanya berasal dari aplikasi wallet palsu.
Dalam penelitian Coruna yang diterbitkan Maret 2026, Google Threat Intelligence Group menemukan lima rangkaian eksploitasi iOS yang mencakup 23 eksploitasi.
Perangkat eksploitasi tersebut digunakan untuk menargetkan iPhone dengan versi iOS tertentu yang lebih lama.
Salah satu payload yang ditemukan mampu membaca kode QR dari gambar serta mencari rangkaian kata BIP39 atau istilah seperti “backup phrase” dalam Apple Memos.
BIP39 merupakan standar yang umum digunakan untuk menghasilkan mnemonic phrase pemulihan dompet kripto.
Artinya, menyimpan informasi pemulihan dalam catatan digital atau gambar QR dapat menimbulkan risiko jika perangkat berhasil dikompromikan.
Untuk mengurangi ancaman tersebut, hindari menyimpan seed phrase, private key, atau kode QR cadangan wallet dalam aplikasi Notes dan folder gambar.
Gunakan cadangan offline yang disimpan di lokasi fisik aman.
Google menjelaskan bahwa Coruna tidak efektif terhadap versi iOS terbaru pada saat penelitian diterbitkan. Perusahaan juga menyarankan pembaruan sistem atau penggunaan Lockdown Mode apabila pembaruan tidak memungkinkan.
Sebelumnya, Coin Edition Indonesia juga membahas bagaimana Coruna menargetkan frasa pemulihan dompet kripto melalui rangkaian eksploitasi berbasis web.
7. Lindungi Seluruh iPhone, Bukan Hanya Aplikasi Wallet
Memasang aplikasi wallet resmi tidak cukup jika sistem operasi perangkat masih memiliki kerentanan yang dapat dieksploitasi.
Pada 18 Maret 2026, Google mengungkap rangkaian eksploitasi DarkSword yang menggunakan enam kerentanan untuk menyerang perangkat dengan iOS 18.4 hingga 18.7.
Malware yang dikirimkan setelah eksploitasi berhasil dapat mengumpulkan data dompet kripto, pesan, kontak, foto, file, dan riwayat penjelajahan.
Google mengidentifikasi kampanye yang menargetkan pengguna di Arab Saudi, Turki, Malaysia, dan Ukraina.
Ancaman tersebut memperlihatkan bahwa kompromi perangkat dapat membahayakan lebih dari satu aplikasi atau akun sekaligus.
Google menyatakan seluruh kerentanan dalam rangkaian DarkSword telah diperbaiki paling lambat melalui iOS 26.3, dengan sebagian besar perbaikan tersedia pada versi sebelumnya.
Karena itu, pengguna perlu memperbarui sistem, menghindari situs mencurigakan, serta mempertimbangkan Lockdown Mode ketika menghadapi risiko serangan yang sangat terarah.
Menurut panduan resmi Apple, Lockdown Mode membatasi sejumlah fungsi perangkat untuk mengurangi peluang eksploitasi melalui serangan siber yang sangat canggih.
Fitur tersebut terutama ditujukan bagi individu yang berisiko menjadi target khusus, bukan sesuatu yang wajib diaktifkan setiap pengguna.
Pembaca yang ingin memahami ancaman ini lebih jauh juga dapat melihat panduan CE Indonesia mengenai cara mengamankan dompet kripto di iPhone dari malware.
8. Jangan Anggap iPhone Lama sebagai Cold Wallet yang Sepenuhnya Aman
Sebagian pemilik kripto menggunakan iPhone lama sebagai tempat menyimpan seed phrase.
Perangkat tersebut biasanya direset, diputus dari internet, kemudian dibiarkan dalam airplane mode agar dianggap lebih aman.
Namun, pendekatan tersebut tidak otomatis menjadikan iPhone setara dengan hardware wallet khusus.
Pendiri OneKey, Yishi Wang, memperingatkan risiko keamanan perangkat keras pada sejumlah iPhone lama.
Menurutnya, kerentanan pada komponen tingkat rendah tertentu dapat menimbulkan risiko ketika penyerang memperoleh akses fisik dan memiliki peralatan khusus.
Dalam kondisi demikian, memutus koneksi internet tidak otomatis menghilangkan seluruh kemungkinan serangan.
Meski begitu, keberadaan kerentanan perangkat keras bukan berarti setiap iPhone lama dapat langsung dibuka atau seluruh seed phrase di dalamnya pasti bisa dicuri.
Risiko aktual tetap bergantung pada model perangkat, metode penyimpanan data, perlindungan enkripsi, dan kemampuan penyerang.
Untuk aset bernilai besar, pengguna sebaiknya tidak menjadikan iPhone lama sebagai satu-satunya tempat penyimpanan informasi pemulihan.
Jika seed phrase dicurigai telah terpapar, langkah yang lebih aman adalah membuat frasa pemulihan baru dalam lingkungan terpercaya dan memindahkan aset ke dompet baru.
9. Gunakan Hardware Wallet dan Periksa Transaksi pada Layarnya
Hardware wallet dapat memberikan lapisan perlindungan tambahan karena proses penyimpanan private key dan penandatanganan transaksi dilakukan melalui perangkat khusus.
Salah satu kelebihannya adalah layar terpisah yang memungkinkan pengguna memeriksa detail transaksi sebelum memberikan persetujuan.
Dalam panduan resmi Trezor, perusahaan menjelaskan pentingnya memeriksa alamat tujuan dan jumlah transaksi langsung melalui layar perangkat.
Hal ini membantu mengurangi risiko ketika aplikasi di komputer atau ponsel menampilkan informasi yang telah dimanipulasi malware.
Meski demikian, hardware wallet tidak sepenuhnya bebas risiko.
Perangkat palsu, firmware berbahaya, pencurian fisik, dan kesalahan pengguna masih dapat membahayakan aset.
Karena itu, beli perangkat dari saluran yang terpercaya, perbarui firmware melalui prosedur resmi, dan jaga cadangan seed phrase tetap aman.
Sebelum menyetujui transaksi, cocokkan alamat tujuan serta jumlah aset pada layar hardware wallet dengan informasi penerima yang telah diverifikasi.
Untuk pemilik aset bernilai besar, pemisahan antara wallet penyimpanan jangka panjang dan wallet transaksi harian juga dapat membantu membatasi risiko.
10. Periksa Seluruh Alamat Dompet Sebelum Mengirim Kripto
Risiko pencurian aset juga dapat muncul ketika pengguna menyalin alamat dompet untuk melakukan transfer.
Pada Juni 2026, Microsoft mengungkap malware crypto clipper yang menyerang perangkat Windows.
Malware tersebut memantau clipboard, mencuri informasi wallet, dan mengganti alamat kripto yang disalin pengguna dengan alamat milik penyerang.
Serangan ini juga memanfaatkan shortcut USB yang terinfeksi serta jaringan Tor untuk komunikasi dengan server pengendali.
Kasus tersebut bukan kampanye malware iPhone. Namun, tekniknya memperlihatkan bahaya yang dapat terjadi ketika pengguna terlalu mengandalkan fungsi salin-tempel alamat wallet.
Misalnya, seseorang menyalin alamat penerima yang benar, tetapi malware menggantinya sebelum alamat tersebut ditempel ke aplikasi pengirim.
Jika pengguna langsung menyetujui transaksi tanpa memeriksa ulang, aset dapat terkirim ke alamat yang salah.
Karena itu, periksa seluruh karakter alamat tujuan dan pastikan jaringan blockchain yang dipilih sudah benar.
Jangan hanya membandingkan beberapa karakter pertama atau terakhir.
Untuk transfer bernilai besar, pertimbangkan mengirim transaksi percobaan dalam jumlah kecil dan memastikan aset telah diterima sebelum melanjutkan pengiriman utama.
Kesimpulan: Keamanan Kripto Dimulai dari Perangkat dan Kebiasaan Pengguna
Berbagai penelitian keamanan sepanjang 2026 menunjukkan bahwa pencurian aset digital tidak selalu melibatkan eksploitasi terhadap blockchain.
Banyak serangan justru menyasar tiga kelemahan utama, yakni seed phrase yang tersimpan secara tidak aman, aplikasi palsu yang meniru layanan resmi, dan transaksi yang disetujui tanpa pemeriksaan memadai.
Publikasi worse_query menjadi pengingat bahwa perlindungan sistem operasi juga perlu diperhatikan, meskipun proyek tersebut belum membuktikan adanya kampanye pencurian kripto aktif.
Bagi pengguna iPhone di Indonesia, langkah perlindungan paling penting adalah memperbarui iOS, mengunduh aplikasi dari sumber resmi, menyimpan seed phrase secara offline, serta memeriksa detail transaksi sebelum menyetujuinya.
Tidak ada satu perangkat, aplikasi, atau pengaturan keamanan yang mampu menghilangkan seluruh risiko. Perlindungan aset kripto memerlukan kombinasi teknologi dan kebiasaan yang disiplin.
FAQ
Belum ada bukti dalam dokumentasi proyek bahwa worse_query telah digunakan dalam kampanye pencurian kripto aktif. Pengembangnya menyebut kode tersebut sebagai proof of concept yang ditujukan kepada pengembang dan tidak dapat digunakan sebagai alat serangan mandiri. Pengguna tetap perlu mengikuti perkembangan keamanan iOS, tetapi tidak seharusnya menganggap setiap perangkat yang terdampak pasti telah diretas.
Ya. Kaspersky telah menemukan varian SparkCat yang mampu memindai galeri foto untuk mencari mnemonic phrase dompet kripto. Karena itu, pengguna sebaiknya menghindari penyimpanan seed phrase dalam screenshot, foto, atau layanan galeri cloud. Cadangan offline yang disimpan dengan aman dapat mengurangi risiko kebocoran melalui aplikasi dan perangkat yang terhubung ke internet.
Tidak. Kaspersky menemukan 26 aplikasi palsu yang meniru sejumlah penyedia wallet terkenal di App Store. Keberadaan aplikasi pada toko resmi tidak selalu menjamin keasliannya. Pengguna perlu memeriksa identitas pengembang dan sebaiknya mengakses tautan unduhan melalui situs resmi penyedia wallet sebelum memasang aplikasi.
Tidak sepenuhnya. Airplane mode dapat membatasi koneksi nirkabel, tetapi tidak menghilangkan seluruh risiko keamanan perangkat keras maupun serangan yang membutuhkan akses fisik. iPhone lama yang tidak terhubung ke internet tetap tidak otomatis setara dengan hardware wallet khusus. Untuk penyimpanan aset bernilai besar, pengguna perlu mempertimbangkan solusi penyimpanan yang dirancang khusus.
Segera anggap seed phrase tersebut telah terkompromi. Buat dompet baru dengan frasa pemulihan yang benar-benar berbeda menggunakan perangkat atau aplikasi terpercaya, lalu pindahkan aset yang masih tersedia ke alamat baru. Jangan sekadar membuat alamat tambahan dari seed phrase lama atau mengimpornya ke aplikasi lain, karena penyerang yang telah memperoleh frasa tersebut masih berpotensi mengakses dompet yang sama.
Berlangganan saluran YouTube kami untuk berita kripto terbaru.
Disclaimer: The information presented in this article is for informational and educational purposes only. The article does not constitute financial advice or advice of any kind. Coin Edition is not responsible for any losses incurred as a result of the utilization of content, products, or services mentioned. Readers are advised to exercise caution before taking any action related to the company.