- Peretas Binance menyusup sejak Juni melalui perangkat lunak berbahaya dan wawancara kerja palsu.
- Kredensial tiga engineer dimanfaatkan untuk mengakses sistem penandatanganan dompet dan mencuri aset kripto.
- Binance melaporkan kerugian US$6,34 miliar dan telah mengganti 98 persen aset terdampak.
Peretasan Binance senilai US$6,34 miliar pada 29 Oktober 2026 ternyata merupakan puncak dari operasi penyusupan yang berlangsung selama berbulan-bulan.
Dalam laporan investigasi awal yang diterbitkan pada 3 November, Binance mengungkapkan bahwa penyerang menargetkan tiga engineer perusahaan melalui perangkat lunak berbahaya, wawancara kerja palsu, dan penyalahgunaan sistem internal.
Para pelaku kemudian menggunakan kredensial yang dicuri untuk mengakses layanan penandatanganan dompet (wallet signing service). Akses tersebut memungkinkan mereka memindahkan aset kripto tanpa melalui prosedur penarikan normal bursa.
Binance mengidentifikasi ketiga karyawan yang terdampak menggunakan nama anonim Engineer A, B, dan C. Penyelidikan masih berlangsung, sementara perusahaan bersiap melibatkan pakar keamanan siber independen.
Penyusupan Binance Dimulai dari Malware dan Wawancara Palsu
Menurut kronologi Binance, serangan pertama yang teridentifikasi terjadi pada Juni 2026 ketika Engineer A, anggota tim Wallet DevOps, mencari perangkat untuk memasang aplikasi coding berbasis AI.
Ia kemudian mengunduh installer Homebrew yang telah dimodifikasi penyerang. Homebrew merupakan pengelola paket perangkat lunak yang banyak digunakan pengembang macOS.
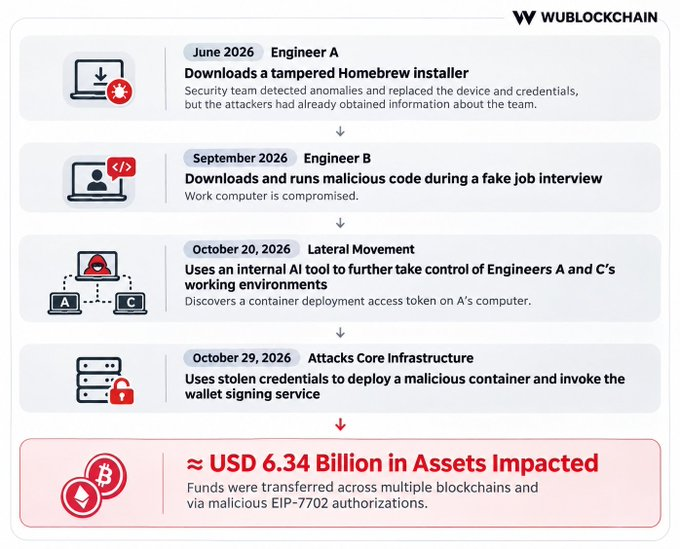
Tim keamanan Binance mendeteksi aktivitas mencurigakan tersebut, mengganti perangkat yang terdampak, dan memperbarui kredensial terkait.
Namun, penyerang telah memperoleh informasi mengenai peran Engineer A dan hubungan kerjanya dengan anggota tim infrastruktur dompet lainnya.
Tahap berikutnya berlangsung pada September, ketika Engineer B dihubungi seseorang yang menyamar sebagai direktur proyek melalui platform pencarian kerja resmi.
Pelaku mengatur wawancara dengan perwakilan HR palsu, kemudian melanjutkannya dengan wawancara kedua bersama seseorang yang mengaku sebagai CEO perusahaan fiktif.
Dalam proses tersebut, Engineer B diminta mengunduh tugas coding yang berisi repositori perangkat lunak berbahaya.
Malware di dalamnya berjalan ketika proyek disiapkan, kemudian mengganti salah satu komponen pengembangan dengan versi berbahaya untuk menjalankan perintah dan berkomunikasi dengan server penyerang.
Binance menyebut malware tersebut menggunakan teknik penyamaran yang canggih dan tidak terdeteksi oleh sistem perlindungan perangkat saat itu.
Modus tersebut menyerupai sejumlah penipuan lowongan kerja kripto yang sebelumnya telah diperingatkan kepada pengembang Web3.
Kredensial Curian Membuka Akses ke Sistem Dompet Binance
Pada 20 Oktober, penyerang memanfaatkan perangkat Engineer B yang sudah terinfeksi untuk memperluas akses melalui alat AI internal Binance.
Melalui sistem tersebut, pelaku berhasil menyusup ke perangkat Engineer A dan Engineer C.
Mereka juga menemukan token izin container deployment pada komputer Engineer A, yang kemudian dimanfaatkan untuk tahap berikutnya.
Sembilan hari kemudian, tepatnya pada 29 Oktober, penyerang mengakses komputer Engineer C menggunakan kredensial yang sebelumnya dicuri dari Engineer A.
Pelaku kemudian menerapkan sebuah container dan menjalankan skrip berbahaya untuk memulai pencurian aset.
Menurut Binance, akses ilegal ke layanan penandatanganan dompet memungkinkan transaksi dilakukan di luar sistem penarikan normal.
Penyerang juga menyalahgunakan mekanisme otorisasi Ethereum EIP-7702, sehingga sebagian perpindahan aset tetap dapat berlangsung meskipun Binance telah menghentikan penarikan pengguna.
Insiden tersebut mengakibatkan pencurian aset senilai sekitar US$6,34 miliar, termasuk Bitcoin, XRP, Solana, dan berbagai token lainnya.
Dalam pembaruan yang sama, Binance menyatakan sekitar US$2,85 miliar aset telah dibekukan atau dicegat melalui koordinasi dengan berbagai pihak.
Perusahaan juga mengklaim telah mengganti 98 persen token terdampak per 31 Oktober menggunakan dana internal. Namun, penggantian saldo pelanggan tidak berarti seluruh aset yang dicuri telah berhasil dipulihkan.
Sebelumnya, Coin Edition Indonesia melaporkan temuan FBI yang mengaitkan serangan tersebut dengan kelompok TraderTraitor asal Korea Utara.
Secara terpisah, komentator kripto FatManTerra menduga bahwa iklan Google berbahaya berperan dalam penyusupan awal.
Namun, laporan Binance hanya memastikan adanya installer perangkat lunak yang dimodifikasi setelah pencarian melalui mesin pencari. Belum ada konfirmasi bahwa iklan Google menjadi sumber langsung infeksi tersebut.
Sebagai respons, Binance menyatakan telah membangun ulang sistem dompet dan alat AI internal yang terdampak, mengganti perangkat terkait, serta mencabut kredensial yang berisiko.
Perusahaan juga memperketat pengawasan keamanan perangkat dan layanan dompet, sembari menyiapkan audit independen.
Temuan awal ini memperlihatkan bagaimana serangan terhadap perangkat dan identitas karyawan dapat berkembang menjadi pencurian aset bernilai miliaran dolar, bahkan ketika bursa telah menerapkan pengamanan transaksi berlapis.
Disclaimer: The information presented in this article is for informational and educational purposes only. The article does not constitute financial advice or advice of any kind. Coin Edition is not responsible for any losses incurred as a result of the utilization of content, products, or services mentioned. Readers are advised to exercise caution before taking any action related to the company.